
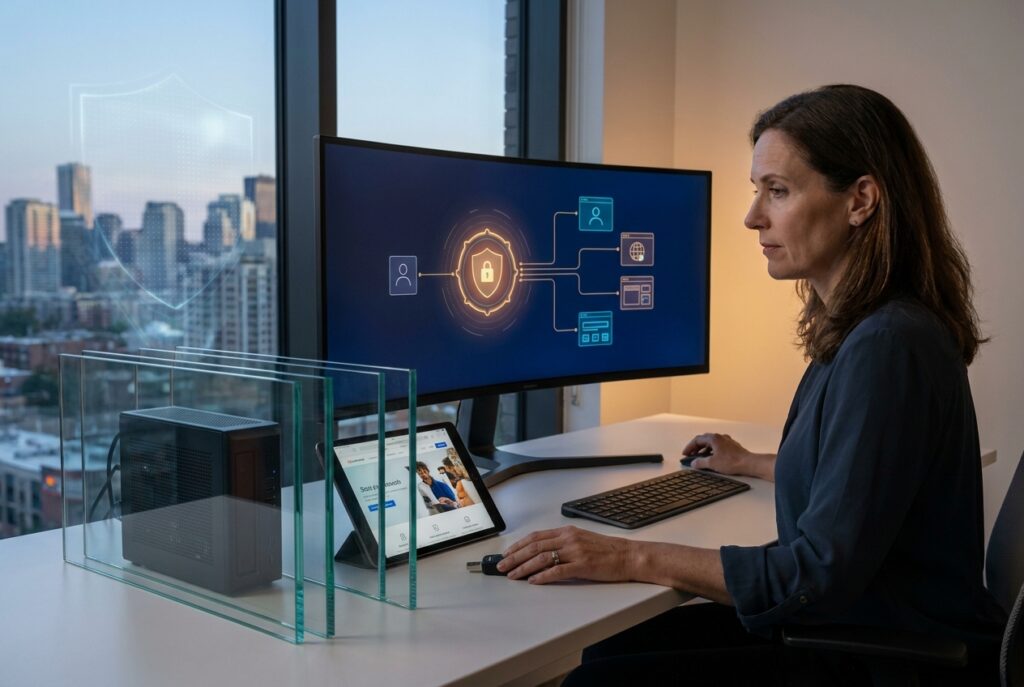
Une architecture headless réduit souvent la surface d’attaque d’un site web en séparant la couche de présentation de la couche de gestion de contenu. Concrètement, le front-end ne donne plus un accès direct au CMS, ce qui limite certains vecteurs d’attaque classiques. En revanche, le headless n’est pas une solution miracle, la sécurité dépend toujours de l’exposition des API, des permissions, de l’hébergement et de la qualité des développements.
Qu’est-ce qu’une architecture headless, simplement ?
Une architecture headless, c’est un système où le CMS sert le contenu via une API, au lieu d’afficher directement les pages. Le front-end, souvent développé avec Next.js, Nuxt ou un autre framework, consomme ce contenu et l’affiche sur le site ou sur plusieurs canaux.
Dans un schéma WordPress headless, WordPress reste utile pour la gestion éditoriale, mais l’affichage est déporté vers une interface distincte. On peut aussi utiliser Strapi ou d’autres CMS orientés API, selon le besoin.
Pourquoi une architecture headless réduit-elle la surface d’attaque ?
La réponse courte : elle réduit le nombre de portes d’entrée exposées publiquement. Dans un site traditionnel, l’interface d’administration, les thèmes, les plugins et parfois plusieurs endpoints sont accessibles depuis la même application. En headless, le front-end public est séparé du back-end, ce qui permet de cloisonner les responsabilités.
Les principaux bénéfices sécurité
- Moins d’exposition du CMS : le back-office n’est pas directement utilisé pour rendre les pages publiques.
- Isolation des couches : une faille d’affichage n’implique pas automatiquement une compromission du système de contenu.
- Moins de dépendance aux plugins côté public : on réduit souvent la complexité du front, donc les risques liés à certains composants inutiles.
- API contrôlée : les échanges passent par des endpoints identifiés, que l’on peut protéger plus finement.
Quels risques restent présents en headless ?
Le headless ne supprime pas les vulnérabilités, il les transforme. Si l’API est mal protégée, le bénéfice de sécurité s’effondre. De même, un front-end mal codé peut introduire des failles de type XSS, une mauvaise gestion des secrets peut exposer des clés API, et une configuration cloud défaillante peut ouvrir des accès indésirables.
Les points de vigilance à ne pas négliger
- Protection des API : authentification, autorisation, limitation de débit, journalisation.
- Gestion des tokens : ne jamais exposer de secrets côté navigateur.
- Sécurité de l’hébergement : mises à jour, segmentation réseau, pare-feu, sauvegardes.
- Qualité du code front-end : prévention des injections, validation des données, durcissement des dépendances.
- Gouvernance des droits : limiter les rôles dans le CMS et dans les outils annexes.
Dans quels cas le headless est-il pertinent pour la sécurité ?
Le headless est particulièrement intéressant quand le site doit évoluer vite, connecter plusieurs canaux, ou s’intégrer à un système d’information plus large. Il est aussi utile lorsque l’on souhaite mieux cloisonner les responsabilités entre contenu, rendu et services métiers.
Cas d’usage fréquents
- E-commerce avec forte exigence de performance et d’intégration.
- Sites multicanaux diffusant le même contenu sur plusieurs interfaces.
- Environnements complexes avec CRM, ERP, PIM ou DAM.
- Entreprises souhaitant moderniser WordPress sans abandonner leur organisation éditoriale.
Dans ces contextes, des solutions comme Next.js côté front et Strapi ou WordPress headless côté contenu peuvent offrir un bon compromis entre sécurité, performance et flexibilité. Pour des projets e-commerce plus structurés, une approche comme Lunar sur Laravel peut aussi être pertinente selon les contraintes.
Dans quels cas le headless n’est-il pas le bon choix ?
Le headless n’est pas pertinent pour tous les projets. Si le site est simple, peu évolutif, avec un budget limité et une équipe technique réduite, l’architecture peut devenir plus coûteuse à maintenir qu’un CMS classique bien sécurisé.
Quand rester sur une architecture traditionnelle peut être plus raisonnable
- Site vitrine simple avec peu de mises à jour techniques.
- Équipe sans ressource pour maintenir front-end, API et back-end séparément.
- Besoin faible de personnalisation ou d’intégration.
- Projet où la rapidité de mise en ligne prime sur l’architecture.
Autrement dit, mieux vaut parfois renforcer un WordPress classique, limiter les plugins, mettre en place des sauvegardes et une politique de mise à jour stricte, plutôt que de complexifier inutilement le système.
Comment renforcer la sécurité d’un projet headless ?
La bonne approche consiste à penser sécurité dès l’architecture. Il faut définir les flux de données, limiter les permissions, auditer les dépendances et documenter les responsabilités techniques.
Bonnes pratiques prioritaires
- Mettre en place une authentification robuste pour les APIs.
- Limiter les endpoints exposés au strict nécessaire.
- Isoler les environnements de développement, préproduction et production.
- Automatiser les mises à jour de sécurité et les sauvegardes.
- Surveiller les logs et les anomalies d’accès.
- Effectuer des revues de code et des tests de sécurité réguliers.
Cette logique s’applique à tous les projets, mais elle est encore plus importante en headless, car la distribution des briques techniques rend les angles morts plus faciles à créer si l’on manque de méthode.
FAQ
Le headless est-il plus sécurisé qu’un CMS classique ?
Pas automatiquement. Il peut réduire la surface d’attaque en séparant les couches, mais sa sécurité dépend de la qualité de l’API, du front-end et de l’infrastructure.
WordPress headless est-il une bonne idée ?
Oui, dans certains cas. C’est pertinent si l’on veut garder la simplicité éditoriale de WordPress tout en modernisant l’expérience front et en limitant certains risques d’exposition.
Le headless convient-il à un petit site vitrine ?
Souvent non, sauf besoin spécifique. Pour un petit site simple, la complexité technique peut dépasser le gain réel.
Quelle technologie choisir pour un projet headless ?
Le choix dépend du contexte. Next.js est souvent adapté pour le front, Strapi pour le contenu, WordPress headless pour des organisations déjà équipées, et Laravel pour des besoins métier plus spécifiques.
La sécurité d’un site headless demande-t-elle plus de maintenance ?
Oui, généralement. Il faut gérer plusieurs briques, donc davantage de supervision, de mises à jour et de contrôles d’accès.

Retrouvez le profil complet d'Olivier Baillet
- Les failles de sécurité les plus courantes sur les sites d’entreprise - 28 septembre 2026
- Sécurité web : pourquoi une architecture headless réduit la surface d’attaque - 28 septembre 2026
- JSON-LD, llms.txt et pré-rendu : la check-list technique GEO d’un site headless - 27 septembre 2026