
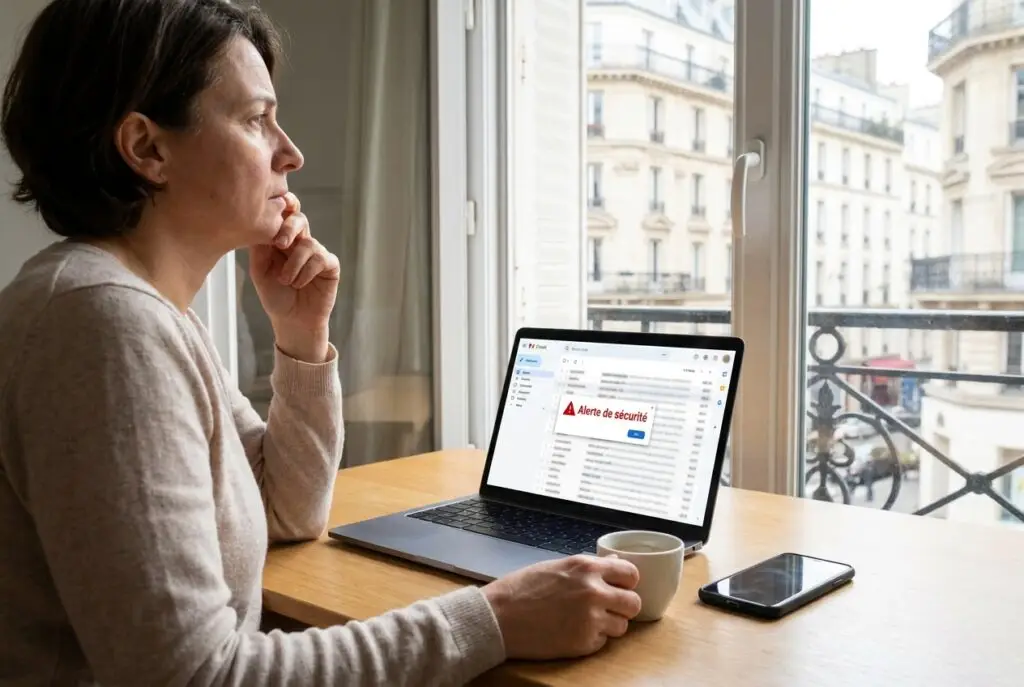
Les fraudes numériques ne se limitent plus aux boîtes mail saturées de messages suspects. Elles passent désormais par les SMS, les appels téléphoniques, les réseaux sociaux, les plateformes de petites annonces et même les messageries professionnelles. Dans ce contexte, une donnée mérite l’attention : 6 Français sur 10 ne réagissent pas aux fraudes, ou du moins n’adoptent pas systématiquement les bons réflexes lorsqu’ils sont confrontés à une tentative d’escroquerie. Ce constat ne dit pas seulement quelque chose de la vigilance individuelle ; il éclaire aussi une faille plus large dans la culture de la cybersécurité.
Le sujet relève d’abord d’une intention informationnelle : les internautes cherchent à comprendre pourquoi les victimes ou les cibles ne réagissent pas, ce que cela implique et comment se protéger. Pour répondre utilement à cette attente, il faut aller au-delà du constat et examiner les mécanismes psychologiques, les limites des dispositifs de prévention et les responsabilités des entreprises.
Cybersécurité : pourquoi autant de personnes ne réagissent pas aux fraudes ?
Ne pas réagir à une fraude ne signifie pas forcément être inconscient ou négligent. Dans bien des cas, plusieurs facteurs se cumulent : la banalisation des sollicitations numériques, la difficulté à identifier une attaque crédible, la peur de se tromper, ou encore le sentiment que « ce n’est probablement pas grave ». Les fraudeurs exploitent précisément cette hésitation.
Les techniques les plus courantes s’appuient sur des ressorts connus : urgence artificielle, autorité supposée, promesse de remboursement, alerte bancaire, livraison bloquée, facture à régulariser. Plus le message paraît proche d’une situation ordinaire, plus il devient difficile à détecter. La fraude n’a pas besoin d’être parfaite ; elle doit seulement être suffisamment plausible pour provoquer un clic, un rappel ou un partage d’informations.
Le poids de l’habitude et de la surcharge cognitive
Les utilisateurs reçoivent chaque jour un volume élevé de messages, notifications et alertes. Cette saturation réduit la capacité d’analyse. À force d’être exposé à des sollicitations, on finit par traiter trop de contenus en mode automatique. Une pièce jointe, un lien ou une demande de confirmation peut alors sembler anodine, surtout si l’utilisateur est pressé ou distrait.
La fraude fonctionne aussi parce qu’elle s’insère dans des usages ordinaires. Un faux SMS de livraison, par exemple, ressemble à des centaines de notifications légitimes déjà reçues. Dans ce contexte, l’inattention devient un risque structurel, pas seulement un défaut individuel.
La difficulté à identifier le vrai du faux
Les escroqueries se sont professionnalisées. Les messages sont mieux rédigés, les logos mieux imités et les parcours frauduleux plus convaincants. Le phishing, l’hameçonnage par SMS (smishing) ou encore les appels de faux conseillers bancaires reposent sur des scénarios de plus en plus crédibles. Les signaux d’alerte existent, mais ils sont parfois discrets : adresse d’expéditeur inhabituelle, fautes résiduelles, pression temporelle, demande d’informations sensibles.
Le problème n’est donc pas uniquement la naïveté. Il tient aussi à la finesse croissante des attaques et à l’écart entre la sophistication des fraudeurs et le niveau de préparation du grand public.
Ce que révèlent les fraudes sur la maturité cyber des utilisateurs
Le fait que 6 Français sur 10 ne réagissent pas aux fraudes montre que la sensibilisation ne suffit pas à elle seule. Connaître les risques ne garantit pas le bon réflexe au bon moment. En cybersécurité, l’enjeu n’est pas seulement de comprendre le danger : il faut aussi être capable d’agir vite, sans ambiguïté.
Autrement dit, la maturité cyber ne se mesure pas seulement à la connaissance théorique des menaces, mais à la capacité à :
- détecter un message suspect ;
- vérifier l’authenticité d’une demande ;
- refuser de transmettre des données sensibles ;
- signaler l’incident au bon interlocuteur ;
- changer ses mots de passe ou bloquer un moyen de paiement si nécessaire.
Cette différence est essentielle pour les entreprises. Un salarié qui repère un mail douteux mais ne sait pas à qui le signaler laisse une fenêtre d’exposition ouverte. Une équipe qui sait qu’une fraude existe mais ne dispose pas d’un protocole clair perd de précieuses minutes, parfois décisives.
Les conséquences pour les entreprises, les marques et les services publics
La passivité face aux fraudes ne touche pas seulement les particuliers. Elle crée des effets en cascade pour les organisations. Lorsqu’un collaborateur clique sur un lien malveillant ou valide une demande frauduleuse, l’impact peut aller bien au-delà de la perte immédiate : compromission de comptes, exfiltration de données, fraude au président, usurpation d’identité ou propagation d’une attaque dans le système d’information.
Pour les marques, l’enjeu est aussi réputationnel. Une arnaque qui exploite leur nom, leur identité visuelle ou leur relation client peut dégrader la confiance et augmenter les sollicitations du support. Même si l’entreprise n’est pas la source de l’attaque, elle en subit souvent les conséquences commerciales et relationnelles.
Quand la confiance devient une surface d’attaque
Les fraudeurs exploitent ce qui fait la force d’une marque : sa visibilité, sa crédibilité et la familiarité qu’elle inspire. Plus une entreprise est connue, plus il est facile d’usurper son identité pour tromper un client. La cybersécurité devient alors un sujet de marque autant qu’un sujet technique.
Les secteurs les plus exposés sont souvent ceux qui manipulent des éléments sensibles ou fréquemment vérifiés par les utilisateurs : banque, e-commerce, livraison, énergie, administration, téléphonie, assurance. Dans ces univers, une alerte frauduleuse ressemble souvent à un vrai message de service.
Comment réduire la passivité face aux fraudes
La réponse ne consiste pas à demander aux utilisateurs d’être « plus prudents ». Cette injonction est trop vague. Il faut mettre en place des réflexes simples, répétés et actionnables. Les organisations qui réussissent le mieux ne cherchent pas seulement à informer : elles simplifient la réaction attendue.
1. Donner une consigne claire : vérifier par un canal officiel
Le premier bon réflexe consiste à ne jamais répondre directement à un message suspect. À la place, l’utilisateur doit passer par un canal connu : application officielle, site tapé manuellement, numéro enregistré, espace client. Cette règle limite fortement le risque de se laisser piéger par un faux intermédiaire.
2. Réduire les décisions à prendre dans l’urgence
Les fraudeurs gagnent quand ils imposent la précipitation. Les entreprises ont donc intérêt à instaurer des procédures qui autorisent la vérification sans pression. Un bon dispositif anti-fraude laisse le temps de contrôler, de comparer et de signaler.
3. Former avec des exemples proches du quotidien
Les formations trop générales ont peu d’effet. En revanche, des cas concrets, proches des messages réellement reçus par les équipes, améliorent la mémorisation. Un faux mail de facture, un SMS de livraison, une demande de RIB ou une relance de mot de passe sont des scénarios plus utiles qu’une présentation abstraite des menaces.
4. Multiplier les points de signalement
Un utilisateur qui ne sait pas où transférer une tentative de fraude risque de ne rien faire. Il faut donc prévoir un dispositif simple : adresse de signalement dédiée, bouton dans la messagerie, page d’aide, ou contact direct avec le support informatique. La rapidité de réaction dépend souvent de cette accessibilité.
5. Vérifier les communications de marque
Les entreprises peuvent aussi limiter l’ambiguïté en rendant leurs communications plus reconnaissables : expéditeurs authentifiés, signatures cohérentes, charte claire, notifications dans l’application, rappel des canaux officiels. Plus une communication est identifiable, plus il devient difficile de la falsifier.
Ce que les responsables marketing, RH et IT doivent retenir
Le sujet de la fraude ne doit pas être cantonné aux équipes cybersécurité. Il concerne aussi les directions marketing, les RH, le service client et la communication. Pourquoi ? Parce que les fraudeurs ciblent souvent les points de contact les plus visibles avec l’utilisateur.
Les RH sont exposées aux fausses candidatures, aux pièces jointes piégées et aux demandes liées aux données des salariés. Le marketing doit surveiller l’usage frauduleux de la marque, des campagnes et des pages de destination. Le service client, lui, doit savoir reconnaître les tentatives d’ingénierie sociale qui cherchent à obtenir une réinitialisation d’accès ou une modification de coordonnées.
Pour aller plus loin, une entreprise peut structurer sa prévention autour de trois axes :
- prévenir : informer et former de façon ciblée ;
- détecter : surveiller les signaux faibles et les usurpations ;
- réagir : disposer d’un protocole clair en cas de doute ou d’incident.
Sources fiables à consulter sur la fraude et la cybersécurité
Pour approfondir le sujet avec des données à jour, il est pertinent de consulter des sources institutionnelles et spécialisées reconnues. Parmi les références utiles :
- l’ANSSI, pour les bonnes pratiques et les menaces cyber en France ;
- Cybermalveillance.gouv.fr, pour les fiches réflexes et l’accompagnement des victimes ;
- la CNIL, pour les enjeux de protection des données personnelles ;
- le Signal Spam, pour le signalement des spams et tentatives de hameçonnage.
Ces sources permettent de vérifier les mécanismes de fraude, les tendances observées et les recommandations pratiques. Pour un article de veille ou d’analyse, elles constituent un socle plus robuste que des citations non sourcées ou des chiffres isolés circulant sur les réseaux sociaux.
FAQ : comprendre le réflexe face aux fraudes
Pourquoi les gens ne réagissent-ils pas aux fraudes ?
Parce que les messages frauduleux jouent sur la surcharge d’informations, l’urgence, la routine et parfois la difficulté à distinguer un message légitime d’un faux. La passivité n’est pas toujours un manque de vigilance ; elle peut être le résultat d’un contexte numérique trop dense.
Que faire en cas de suspicion de fraude ?
Ne pas répondre, ne pas cliquer, vérifier le message par un canal officiel, puis signaler la tentative à l’entreprise concernée ou à un service spécialisé. En cas de doute sur un compte ou un moyen de paiement, il faut agir rapidement.
Les entreprises peuvent-elles vraiment réduire le risque ?
Oui, à condition de combiner sensibilisation, procédures simples, messages plus sécurisés et capacité de réaction rapide. La formation seule est insuffisante si les collaborateurs ne savent pas quoi faire en pratique.
Le phishing est-il toujours par e-mail ?
Non. Il passe aussi par SMS, téléphone, réseaux sociaux, applications de messagerie et sites frauduleux qui imitent des services connus.
Conclusion
Le fait que 6 Français sur 10 ne réagissent pas aux fraudes ne doit pas être lu comme une simple faiblesse individuelle. C’est le signe d’un environnement numérique où les attaques sont devenues plus nombreuses, plus crédibles et plus difficiles à traiter à la volée. Pour les entreprises, la réponse passe moins par des messages anxiogènes que par des dispositifs concrets : rendre la vérification simple, le signalement immédiat et la fraude plus difficile à imiter.
La vraie question n’est donc pas seulement de savoir pourquoi les utilisateurs ne réagissent pas. Elle est de comprendre comment leur donner les moyens de réagir mieux, plus vite et avec moins d’ambiguïté.
À lire aussi : nos analyses sur la cybersécurité et nos articles sur la relation marque-clients.

Retrouvez le profil complet d'Olivier Baillet
- Cybersécurité : 6 Français sur 10 ne réagissent pas aux fraudes - 21 octobre 2026
- ChatGPT : OpenAI teste les agents sponsorisés (publicité) - 20 octobre 2026
- Mistral AI x Mozilla : l’assistant IA de Firefox - 20 octobre 2026